Póngase en contacto con un especialista
¿Qué es un módulo de seguridad de hardware?
Un módulo de seguridad de hardware (HSM) es un procesador criptográfico dedicado que genera, protege, almacena y utiliza claves criptográficas dentro de un límite de hardware reforzado y resistente a la manipulación. Los HSM actúan como anclas de confianza para el cifrado, la firma, la autenticación y otras operaciones críticas que respaldan aplicaciones, transacciones, identidades y servicios digitales seguros.
¿Por qué Thales es el mejor proveedor de HSM?
Las empresas, las instituciones financieras, los gobiernos y los proveedores de la nube confían en los HSM de Thales para proteger las claves criptográficas, asegurar las cargas de trabajo de alto valor, respaldar el cumplimiento normativo y establecer una raíz de confianza en el hardware para las operaciones digitales en entornos locales, en la nube, híbridos y de pago.
Proteja la confianza crítica
Proteja las claves criptográficas y las operaciones confidenciales dentro de un hardware resistente a la manipulación y validado por FIPS, donde las claves nunca salen del límite seguro.
Cumpla los requisitos de conformidad
Preste apoyo a los requisitos de seguridad y normativos con HSM certificados diseñados para una validación rigurosa, auditabilidad y estándares como FIPS, Common Criteria, PCI DSS, eIDAS, RGPD y más.
Escale las operaciones criptográficas
Preste apoyo a cargas de trabajo criptográficas de gran volumen en entornos locales, en la nube e híbridos con modelos de despliegue flexibles y un amplio soporte de integración.
Prepárese para la PQC
Fomente la agilidad criptográfica y la preparación poscuántica con estrategias de HSM diseñadas para ayudar a las organizaciones a adaptarse a los estándares emergentes y a los requisitos de seguridad a largo plazo.
Simplifique las operaciones
Utilice la gestión centralizada, la elaboración de informes, la supervisión y la partición de recursos para simplificar la implementación y reducir la complejidad en los entornos criptográficos.
Los HSM de Thales ocupan el puesto n.º 1 en PeerSpot
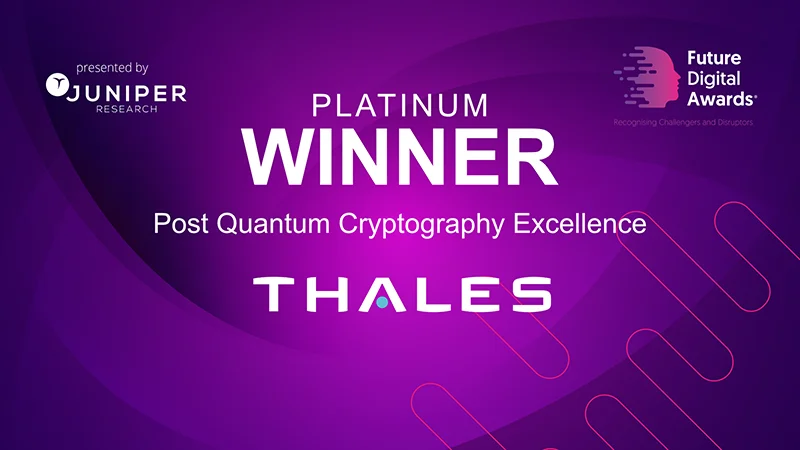
Leading the Quantum-Safe Future
Luna 8 HSM has earned Juniper Research's Platinum Award for Post-Quantum Cryptography Excellence, recognizing Thales' innovation in helping organizations prepare for the next generation of cryptographic security.
Conozca el Luna 8 de nueva generación
Rendimiento PQC líder del sector, ofrecido en la nueva plataforma de HSM de Thales con seguridad cuántica
Presentamos un nuevo HSM Luna de Thales diseñado para ayudar a las organizaciones a establecer una raíz de confianza con seguridad cuántica. HSM Luna 8 combina agilidad criptográfica, compatibilidad nativa con la criptografía poscuántica, un aislamiento de seguridad más sólido, escalabilidad multiinquilino y API de gestión diseñadas para simplificar la automatización, la supervisión y la integración operativa.
Luna 8 de un vistazo
Seguridad cuántica desde la base
Transición a la criptografía con seguridad cuántica con algoritmos PQC y una raíz de confianza con seguridad cuántica
Procesador criptográfico diseñado por Thales
Optimizado para operaciones PQC de gran volumen
Automatización y escalabilidad
Automatice la administración e integre las herramientas de la infraestructura de TI para facilitar la implementación y la escalabilidad
Agilidad criptográfica
Arquitectura moderna para actualizaciones más rápidas y nuevos mecanismos criptográficos
Migración fluida
Migración sencilla desde Luna 7 con API compatibles y una solución de migración de claves
Explore la cartera de HSM de Thales
Thales tiene una amplia cartera de HSM para ayudar a satisfacer las diversas necesidades empresariales y de seguridad en todos los entornos, al tiempo que se mantiene preparada para las tecnologías emergentes y los futuros requisitos de seguridad:
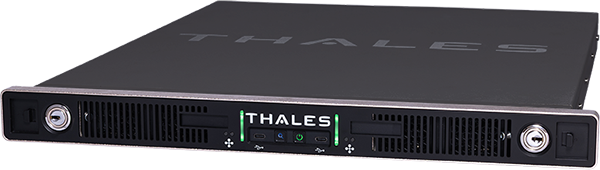
Luna de Thales: su HSM de uso general de confianza
Los HSM Luna han liderado el mercado de HSM de uso general durante más de 30 años, proporcionando una base de confianza ágil desde el punto de vista criptográfico y con seguridad cuántica para proteger claves, identidades, datos y aplicaciones. Diseñados para un alto rendimiento, escalabilidad y cumplimiento normativo, con certificaciones FIPS 140-3 y Common Criteria, lo que ayuda a cumplir los requisitos de seguridad y normativos más estrictos.
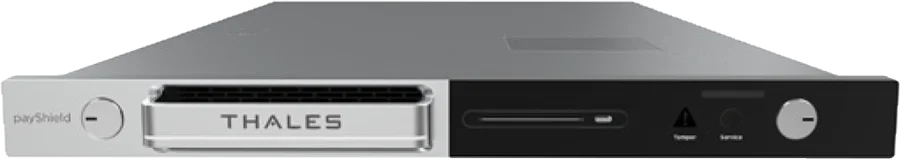
payShield de Thales: el mejor HSM de pago de su clase
Proteja cada transacción de tarjeta de pago con payShield de Thales, que protege el 80 % de las transacciones globales en puntos de venta. Evite el fraude, acelere el tiempo de comercialización, garantice el cumplimiento de PCI DSS y EMV, y escale con confianza con una criptografía de alto rendimiento diseñada para los ecosistemas de pago de hoy y de mañana.
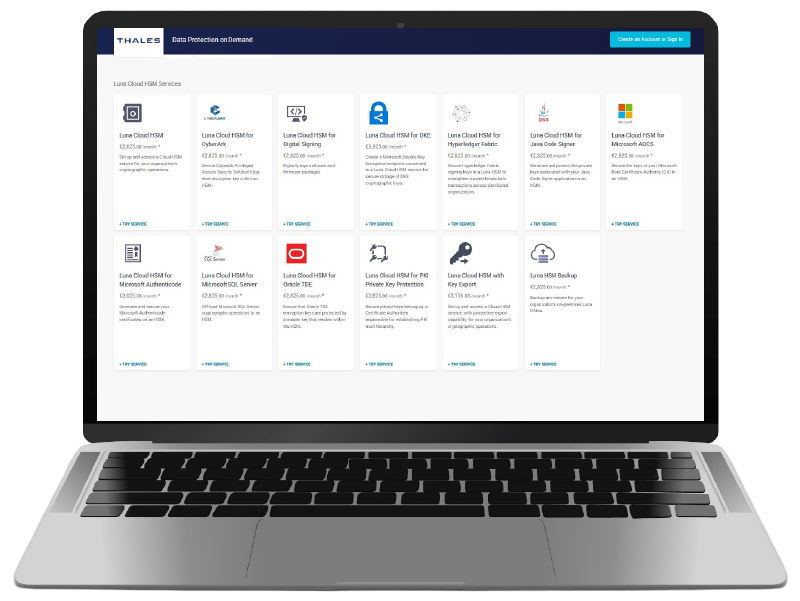
Servicios de HSM Cloud de Thales: sus HSM bajo demanda
Los HSM Luna Cloud y los HSM payShield Cloud ofrecen capacidades de HSM como servicio para proteger las claves criptográficas, las aplicaciones, los datos confidenciales y las transacciones de pago en entornos híbridos y en la nube. Disponibles a través del marketplace Data Protection on Demand de Thales, proporcionan seguridad de hardware dedicada y con certificación FIPS con una implementación rápida, escalabilidad elástica y operaciones simplificadas.
Integraciones perfectas con los HSM de Thales
Los módulos de seguridad de hardware de Thales impulsan uno de los mayores ecosistemas de socios del sector, que presta apoyo a aplicaciones, identidades, pagos y transacciones. Con amplias integraciones de terceros y soluciones personalizadas, Thales ayuda a las organizaciones a proteger los datos confidenciales y las cargas de trabajo críticas en todo el mundo.
CASOS DE USO DE HSM
Una raíz de confianza en el hardware para las necesidades de seguridad modernas
A medida que los servicios digitales se expanden a través de entornos complejos, híbridos y en la nube, las organizaciones necesitan una infraestructura criptográfica de confianza para PKI, seguridad de pagos, firma de código, protección de claves y preparación poscuántica.
Thales ayuda a crear una raíz de confianza en el hardware más sólida con el control, la flexibilidad, el soporte de cumplimiento normativo y la agilidad criptográfica necesarios para proteger las operaciones críticas hoy y adaptarse a medida que evolucionan los requisitos.
Prepárese para la criptografía poscuántica
Incorpore la agilidad criptográfica en las estrategias de protección de claves para que las organizaciones puedan adaptarse a medida que evolucionan los estándares y requisitos de PQC.
Proteja la PKI y las autoridades de certificación
Proteja las claves de la CA y las operaciones de firma que establecen identidades de confianza para usuarios, dispositivos, aplicaciones y servicios, al tiempo que respalda los requisitos de auditoría y cumplimiento normativo.
Proteja las transacciones de pago
Proteja las credenciales de pago, los PIN, los procesos EMV, la emisión de tarjetas y los flujos de trabajo de transacciones de gran volumen, al tiempo que cumple los requisitos de PCI DSS, EMV y otros requisitos de seguridad de pagos.
Habilite la firma de código y la integridad del software
Proteja las claves de firma utilizadas para verificar el software, el firmware, los contenedores y las canalizaciones de lanzamiento de DevOps.
Refuerce la protección de claves híbridas y en la nube
Mantenga el control de las claves criptográficas en entornos en la nube, locales e híbridos para respaldar los requisitos de seguridad, soberanía y normativos.
Contacte con un experto en HSM
Hable sobre el enfoque de HSM adecuado para su entorno, sus objetivos de cumplimiento y su estrategia.
Recurso destacado
Guía del comprador de HSM
Descubra qué debe tener en cuenta a la hora de elegir un proveedor de HSM, incluidas las certificaciones, la flexibilidad de despliegue, las integraciones, la escalabilidad, el control operativo y la preparación para la era poscuántica.
Explore los recursos sobre HSM
Preguntas frecuentes sobre los módulos de seguridad de hardware
¿Qué es un módulo de seguridad de hardware (HSM)?
Un módulo de seguridad de hardware es un procesador criptográfico dedicado que protege las claves criptográficas dentro de un hardware resistente a la manipulación y realiza operaciones críticas como el cifrado, la firma y la autenticación dentro de un límite seguro.
¿Cuál es el propósito de los módulos de seguridad de hardware?
Las empresas compran módulos de seguridad de hardware para proteger las transacciones, identidades y aplicaciones, ya que los HSM son excelentes para asegurar las claves criptográficas y brindar servicios de cifrado, descifrado, autenticación y firmas digitales para una amplia gama de aplicaciones.
¿Cuándo debe una organización utilizar un HSM?
Las organizaciones suelen utilizar un HSM cuando necesitan una raíz de confianza en el hardware de alta seguridad para proteger las claves criptográficas, asegurar operaciones críticas como la PKI o la firma de código y respaldar requisitos estrictos de cumplimiento normativo o auditoría.
¿Cuáles son las ventajas de utilizar HSM?
Los HSM ayudan a las organizaciones a proteger las claves criptográficas dentro de un hardware resistente a la manipulación, reducir la exposición del almacenamiento de claves solo de software, respaldar el cumplimiento normativo, simplificar las operaciones de claves seguras, integrarse con las aplicaciones empresariales y establecer una raíz de confianza en el hardware para las necesidades criptográficas actuales y futuras.
¿Cuáles son los casos de uso modernos de los HSM?
Los HSM Luna desempeñan un papel fundamental en la protección de las aplicaciones que utilizan tecnologías emergentes:
- Agilidad criptográfica poscuántica: Prepare su organización para el futuro con la flexibilidad de cambiar protocolos, claves y algoritmos sobre la marcha, reaccionar rápidamente a las amenazas criptográficas y habilitar hoy algoritmos con seguridad cuántica.
- Internet de las cosas (IoT): Con la expansión de las superficies de ataque y un mayor número de puntos finales, necesita asegurarse de que los dispositivos y las comunicaciones estén debidamente protegidos. IoT se basa en una sólida raíz de confianza para identificar y comunicarse con todos los dispositivos. Implemente controles de acceso sólidos, logre el cumplimiento y garantice la integridad de los datos mediante la creación de identidades digitales seguras para sus aplicaciones de IoT, asegurando física y lógicamente las claves de cifrado con la sólida arquitectura de seguridad de un HSM Luna.
- Activos digitales: Los ecosistemas de activos digitales se basan en operaciones criptográficas de confianza para proteger los monederos, las plataformas de custodia, los servicios de tokenización de activos, la infraestructura de blockchain y la firma de transacciones. Proteja las claves privadas y reduzca el riesgo operativo generando, almacenando y gestionando las claves dentro de los confines seguros de un HSM Luna resistente a la manipulación.
- 5G/Seguridad móvil: Aunque el 5G está preparado para transformar los sectores, presenta riesgos para una organización, como un aumento de los puntos de entrada para los atacantes y una amenaza para la integridad, la disponibilidad y la confidencialidad de los datos. Proteja los datos 5G con una raíz de confianza en el hardware, lo que garantiza la protección de la clave de almacenamiento maestra que cifra todas las identidades emitidas a los dispositivos, alta entropía y estrictos controles de autenticación.
- BYOK/HYOK/DKE: Mantenga el control de sus claves de cifrado creándolas, gestionándolas y almacenándolas de forma segura en una raíz de confianza en el hardware, siguiendo las prácticas recomendadas de almacenar siempre las claves por separado de los datos. Utilice esas mismas claves en varias nubes para no estar atado a un único proveedor de servicios en la nube, y repatríe o mueva sus datos si es necesario.
- IA: Proteja tanto el modelo de IA como sus datos de entrada con mecanismos criptográficos robustos para garantizar la confidencialidad, la integridad y la fiabilidad del sistema de IA.
¿Cuál es la diferencia entre un HSM de uso general y un HSM de pago?
Los HSM de uso general admiten una amplia gama de casos de uso criptográficos empresariales, como PKI, TLS, firma de código, cifrado de bases de datos e identidad digital. Los HSM de pago están diseñados específicamente para los flujos de trabajo de pago, como el procesamiento de PIN, la emisión de tarjetas, el EMV y la seguridad de las transacciones.
¿Cuál es la diferencia entre un HSM en la nube y un HSM local?
Los servicios de HSM en la nube proporcionan acceso bajo demanda a las capacidades de los HSM a través de modelos de entrega en la nube, mientras que los HSM locales son dispositivos dedicados que se gestionan en los entornos de los clientes. Muchas organizaciones utilizan una combinación de ambos para prestar apoyo a estrategias híbridas.
¿Cuál es la diferencia entre un HSM y un sistema de gestión de claves (KMS)?
Un HSM proporciona protección de claves basada en hardware y operaciones criptográficas seguras, mientras que un sistema de gestión de claves suele gestionar el ciclo de vida de las claves, las políticas y las funciones de orquestación. Las organizaciones suelen utilizar los HSM cuando necesitan una protección más sólida respaldada por hardware para el material de claves.
¿Por qué es importante la criptografía poscuántica para la estrategia de HSM?
La criptografía poscuántica es importante porque las organizaciones necesitan una infraestructura criptográfica que pueda adaptarse a los nuevos algoritmos y proteger los datos de larga duración y los sistemas de confianza contra las amenazas emergentes, incluidos los riesgos de «recolectar ahora, descifrar después».
¿Qué tipos de HSM hay disponibles? ¿Cómo se pueden desplegar?
Los módulos de seguridad de hardware (HSM) están disponibles en varios formatos y modelos de despliegue para prestar apoyo a diferentes requisitos de seguridad, rendimiento y operativos. Thales ofrece HSM conectados en red (HSM Luna Network) para despliegues empresariales centralizados, HSM PCIe integrados (HSM Luna PCIe) para la integración de aplicaciones de baja latencia, HSM conectados por USB (HSM Luna USB) para casos de uso de portabilidad y desarrollo, ofertas de HSM como servicio basados en la nube (HSM Luna Cloud y HSM payShield Cloud) y HSM de copia de seguridad dedicados (HSM Luna Backup) para copias de seguridad de claves y recuperación ante desastres.
¿Qué factores influyen en el coste de un módulo de seguridad de hardware?
El coste de un módulo de seguridad de hardware (HSM) depende de factores como el modelo de despliegue, las licencias, los requisitos de rendimiento y capacidad, el esfuerzo de integración, la escalabilidad, el personal, el soporte y la administración continua. Los compradores deben evaluar el coste total de propiedad, incluyendo si el HSM puede permitir casos de uso adicionales y requisitos en evolución —como la criptografía poscuántica— sin un costoso rediseño de la arquitectura o una sustitución prematura.